Beltug, l'association des leaders numériques belges, a demandé à plus de 300 CIO et décideurs ICT ce qui figure en tête de leur agenda. Cette année, l'IA domine largement. Nous passons en revue les principaux constats, avec ce que nous observons sur le terrain.
Que dit le Priorities Compass 2026 ?
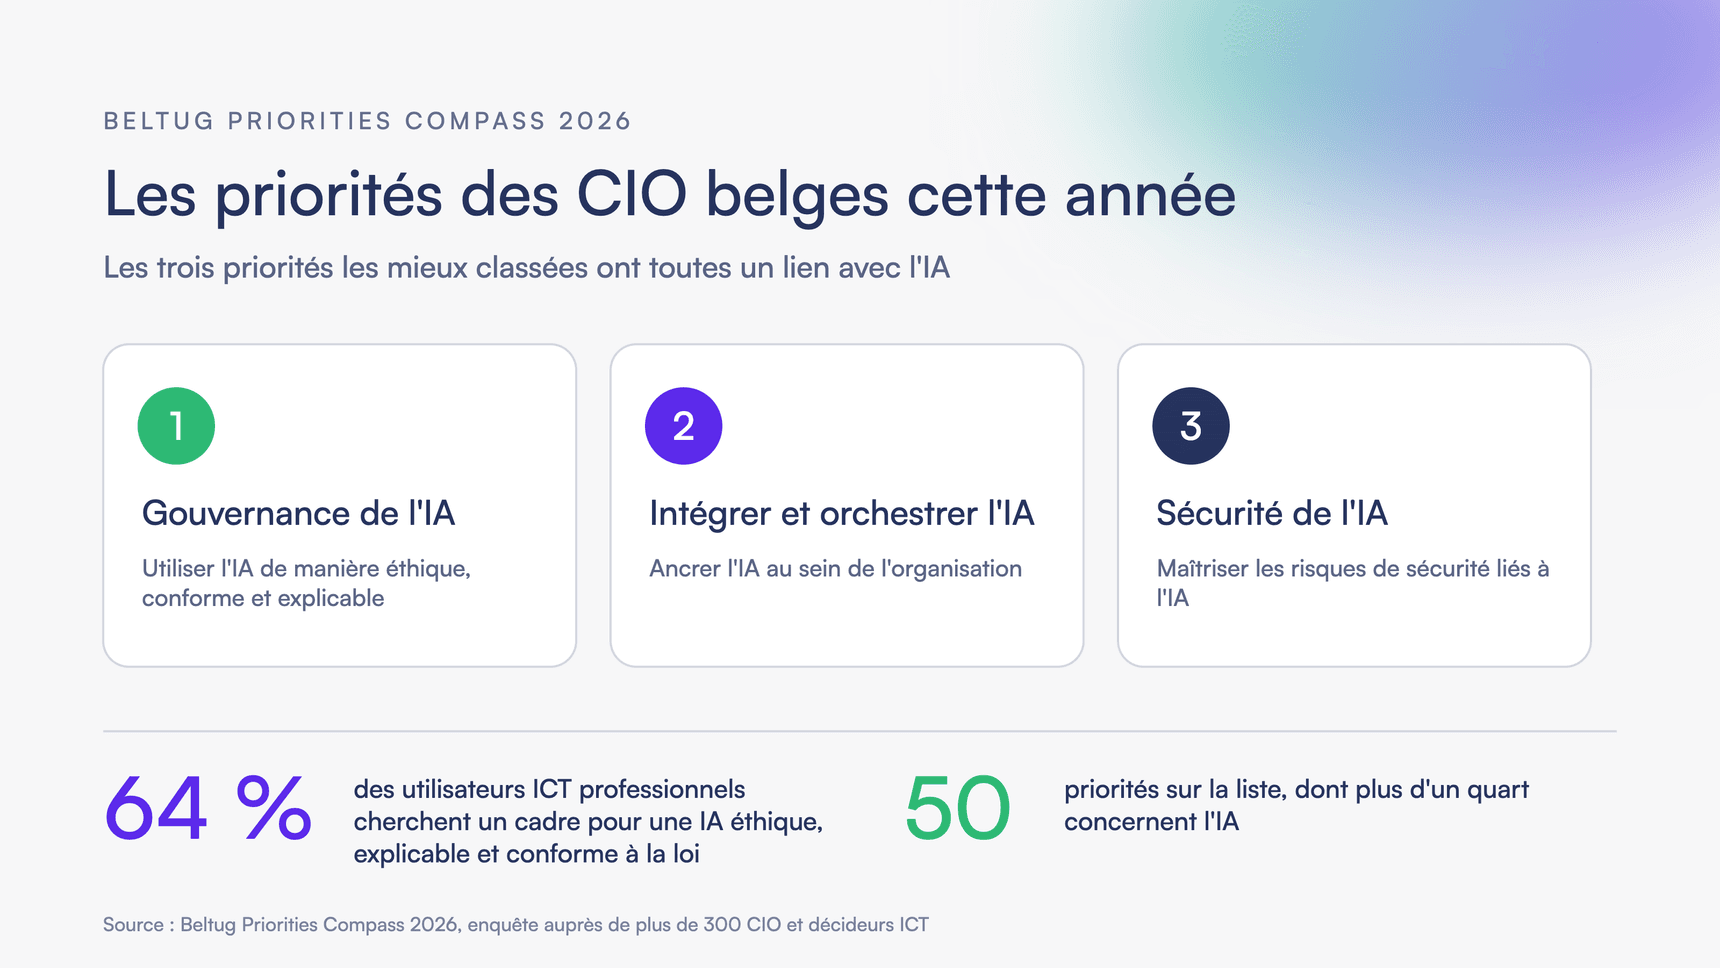
Les répondants viennent d'entreprises, de services publics, d'universités et d'hôpitaux. Sur leur liste de 50 priorités, plus d'un quart concernent l'IA. Les trois priorités les mieux classées ont toutes un lien avec l'IA :
La gouvernance de l'IA : utiliser l'IA de manière éthique, conforme et explicable
Intégrer et orchestrer l'IA au sein de l'organisation
Maîtriser les risques de sécurité liés à l'IA
64 % des utilisateurs ICT professionnels cherchent un cadre pour utiliser l'IA de manière éthique, explicable et conforme à la loi. Beltug voit les organisations passer de projets pilotes à une politique d'IA stratégique. La gouvernance IT vis-à-vis du conseil d'administration obtient aussi un score élevé, tout comme la résilience. Les CIO portent en outre un regard plus critique sur leurs dépendances numériques. Et les RH et l'ICT collaborent plus étroitement : les CIO impliquent de plus en plus les RH dans l'impact de l'IA sur les collaborateurs et leurs compétences.
Vous trouverez l'aperçu complet dans l'article de Beltug (en néerlandais).
L'IA est déjà présente dans votre organisation
Ces priorités portent sur une IA déjà utilisée aujourd'hui. Vos collègues rédigent leurs e-mails avec Copilot et résument des documents avec ChatGPT, généralement bien avant qu'une politique soit couchée sur papier. La question est donc de savoir comment encadrer cet usage sans freiner l'enthousiasme de vos collaborateurs. Ci-dessous, nous abordons les trois priorités principales et la collaboration entre les RH et l'ICT.
Gouvernance de l'IA : partez de ce qui est utilisé aujourd'hui
Rédiger une politique d'IA est l'étape la plus facile. Le plus difficile est de savoir quels outils d'IA vos collaborateurs utilisent réellement et quelles données de l'entreprise s'y retrouvent. Commencez par en dresser l'inventaire. Déterminez ensuite, par type de données, ce qui est autorisé dans un outil d'IA : les données clients et les dossiers du personnel exigent des règles plus strictes qu'un texte pour votre site web. Définissez aussi qui est propriétaire de chaque application et qui décide des nouveaux outils.
Gardez la politique courte et rédigez-la dans un langage que vos collaborateurs comprennent. Deux pages que tout le monde lit ont plus d'effet qu'un document volumineux qui reste dans un tiroir.
Intégrer et déployer l'IA à grande échelle : calculez le coût à l'avance
Un pilote avec vingt utilisateurs demande peu. Une application pour toute l'organisation doit s'intégrer à vos systèmes existants, et les coûts en tokens augmentent chaque jour. Si vous ne vous en préoccupez qu'après le déploiement, vous recevez une facture que personne n'avait prévue. Posez donc dès la phase pilote la question de ce que coûtera l'application en pleine utilisation, et convenez de la manière dont vous mesurerez cette utilisation.
Cette question détermine parfois aussi le choix technique. Dans une PME de production qui voulait détecter des défauts de scellage, un petit appareil installé près de la ligne de production traite lui-même les images des caméras. Les images ne doivent donc pas d'abord passer par le cloud, ce qui maintient les coûts bas et évite les retards de production. Avant que le système ne reprenne le contrôle, il a fonctionné pendant deux semaines en parallèle avec les opérateurs.
Sécurité de l'IA : rendez visible ce qui se passe
On ne peut sécuriser que ce que l'on voit. Chaque outil d'IA que des collaborateurs utilisent de leur propre initiative est un endroit par où des données sensibles peuvent quitter votre organisation. Commencez donc par la visibilité : quelles applications d'IA sont utilisées, et quelles données voient-elles ? Ensuite, décidez quels outils vous autorisez.
Proposez un outil sécurisé à vos collaborateurs avant d'interdire quoi que ce soit. Celui qui reçoit ce dont il a besoin ne part pas le chercher lui-même.
RH et ICT : embarquez vos collaborateurs
Que les CIO se concertent plus souvent avec les RH est selon nous un bon signal. Un outil d'IA n'a d'effet que si vos collaborateurs savent quand et comment l'utiliser, et cette question diffère selon le rôle. Un commercial a besoin d'autres exemples qu'un comptable. Depuis février 2025, l'AI Act impose en outre aux organisations de développer la littératie en IA de leurs collaborateurs.
Chez Maxeda DIY Group, nous avons vu à quoi cela ressemble en pratique. Le parcours d'apprentissage comptait trois niveaux, afin que les collègues moins expérimentés sur le plan numérique puissent aussi suivre. Les ateliers se déroulaient en trois langues, et ceux qui souhaitaient un accompagnement personnel pouvaient s'adresser à un coach attitré.
Pour conclure
Le message du Priorities Compass est clair : l'IA est présente dans votre organisation et le travail consiste désormais à la maîtriser. Ceux qui ont une vue sur son utilisation, en connaissent les coûts et embarquent leurs collaborateurs en tirent le meilleur parti.
Envie d'en parler davantage ? Le 24 novembre, la sécurité de l'IA et l'adoption par les collaborateurs seront au programme de notre événement IA, tout comme la question de savoir comment mettre l'IA en production de manière maîtrisable. Découvrez le programme d'AI Reality Check.